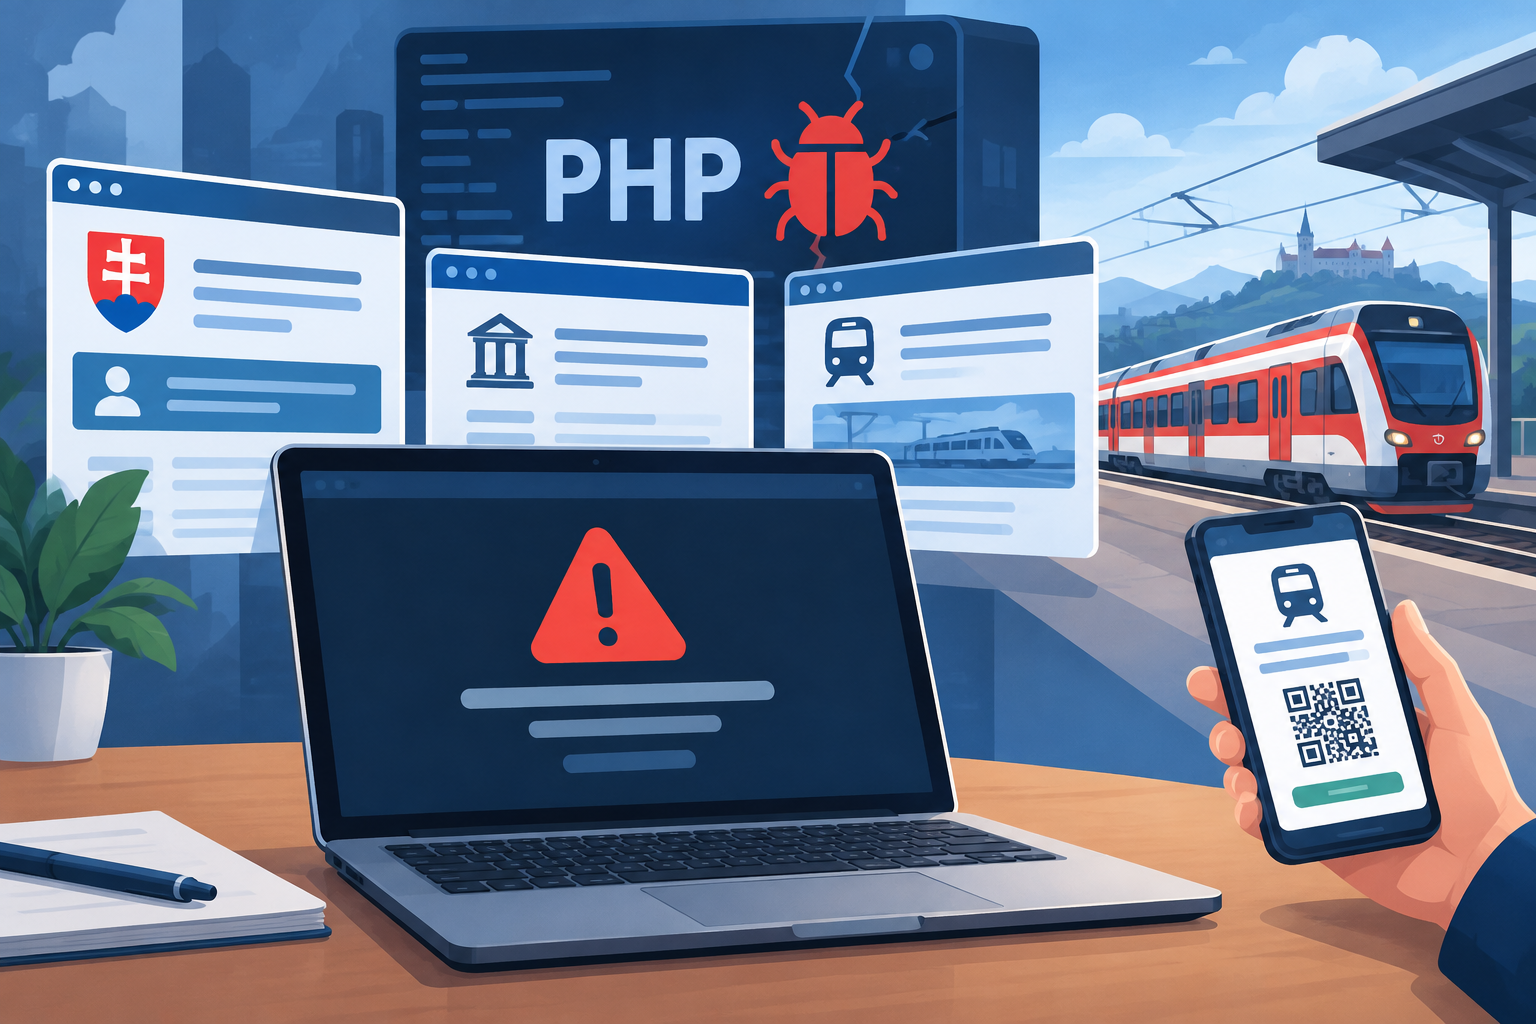
Kritické bezpečnostné chyby v PHP viedli 21. októbra 2026 k preventívnemu odstaveniu viacerých slovenských štátnych webov. Obmedzenie zasiahlo Centrálny register zmlúv, Centrálny register projektov, web ministerstva vnútra a hlavný informačný web Železničnej spoločnosti Slovensko. Správcovia ich vypli, aby mohli aktualizovať a skontrolovať dotknuté systémy.
Dočasne nefungovali web ministerstva vnútra, CRZ, CRP a hlavný informačný web ZSSK. Ministerstvo obnovilo stránku ešte 21. októbra; hlavný web ZSSK a CRZ boli dostupné 22. októbra. Stav CRP k tomuto dátumu nebol spoľahlivo potvrdený. ZSSK naďalej predávala lístky cez samostatný web a aplikáciu, pričom vlaková doprava pokračovala.
Ktoré služby štát odstavil
Úrad vlády oznámil dočasné pozastavenie viacerých webových stránok a elektronických služieb. Menovite uviedol Centrálny register zmlúv a Centrálny register projektov. CRZ slúži na zverejňovanie a vyhľadávanie zmlúv štátnych úradov, samospráv a ďalších inštitúcií, ktoré ich musia sprístupňovať verejnosti. Počas odstávky nebol dostupný web registra, jeho vyhľadávanie ani uložené dokumenty.
Centrálny register zmlúv bol 22. októbra opäť dostupný vrátane vyhľadávania. Dočasné vypnutie prístupu preto neznamenalo vymazanie jeho obsahu. Pri Centrálnom registri projektov sa aktuálny stav k rovnakému dátumu nepodarilo spoľahlivo potvrdiť.
Ministerstvo vnútra odstavilo svoj web približne na hodinu. Ešte večer 21. októbra oznámilo obnovenie jeho plnej funkčnosti. Výpadok sa týkal webového sídla, na ktorom rezort zverejňuje informácie pre občanov. Ministerstvo neoznámilo zastavenie činnosti polície alebo úradov.
Úrad vlády menoval CRZ a CRP ako konkrétne príklady, no neuviedol úplný zoznam všetkých dočasne odstavených služieb. Potvrdený rozsah preto zahŕňa tieto dva registre, web ministerstva vnútra a hlavný web ZSSK. Ďalšie služby nemožno do zoznamu pridávať iba na základe toho, že boli v rovnakom čase nedostupné.
ZSSK vypla informačný web, lístky predávala ďalej
Železničná spoločnosť Slovensko dočasne vypla svoj hlavný web. Išlo o informačnú stránku dopravcu, nie o systém zabezpečujúci jazdu vlakov. Vlaková doprava pokračovala a ZSSK neoznámila odstavenie svojich predajných systémov.
Internetový predaj lístkov zostal dostupný na samostatnej adrese predaj.zssk.sk. Cestujúci mohli použiť aj mobilnú aplikáciu IDeme vlakom. Obmedzený bol najmä prístup k obsahu hlavného webu, ako sú informácie dopravcu a ďalšie stránky zverejnené na jeho sídle.
Hlavný web ZSSK bol 22. októbra znovu dostupný. Preventívne opatrenie teda nebránilo kúpe cestovného dokladu cez samostatný predajný web ani používanie aplikácie.
Útok ani únik údajov potvrdené neboli
SK-CERT upozornil na dve kritické zraniteľnosti s označeniami CVE-2026-109618 a CVE-2026-109619. Obe získali skóre CVSS 9,2, čo vyjadruje vysokú závažnosť bezpečnostného problému. Úspešné zneužitie môže útočníkovi bez prihlásenia umožniť spustiť vlastný kód na zraniteľnom serveri.
To môže viesť k ovládnutiu webovej aplikácie alebo k ďalším zásahom do servera podľa jeho nastavenia a pridelených oprávnení. Správcovia preto museli konať rýchlo aj bez dôkazu, že sa už niekto pokúsil chyby využiť proti ich systémom.
SK-CERT pri vydaní varovania nemal potvrdené aktívne zneužívanie týchto chýb v reálnej prevádzke. Ministerstvo vnútra zároveň upozornilo, že zistenie zraniteľnosti samo osebe neznamená kybernetický útok ani únik dát. Zverejnené informácie nepotvrdili, že by sa útočník dostal do odstavených slovenských systémov alebo z nich získal osobné údaje.
Preventívne vypnutie webu je v takejto situácii ochranné opatrenie. Server prestane byť verejne dostupný, kým správca nasadí opravu a preverí jeho fungovanie. Znižuje sa tým čas, počas ktorého by sa niekto mohol pokúsiť zraniteľnosť zneužiť.
Opraviť bolo potrebné samotné PHP
PHP je softvér, ktorý na serveri spracúva kód mnohých webových stránok a aplikácií. Návštevník s ním nepracuje priamo, pretože beží v pozadí. Používajú ho rôzne redakčné systémy, registre aj webové služby, takže chyba v PHP môže naraz ohroziť stránky viacerých organizácií.
Projekt PHP vydal 21. októbra opravené verzie 8.2.35, 8.3.36, 8.4.27 a 8.5.12. Správca musí nainštalovať bezpečnú verziu zodpovedajúcu používanej vetve PHP a následne overiť, či web alebo elektronická služba funguje správne.
Nestačí aktualizovať iba redakčný systém alebo jeho doplnky. PHP je samostatná vrstva na serveri. Web preto môže používať aktuálny redakčný systém a napriek tomu zostať zraniteľný, ak beží na neopravenom PHP.
Dočasná odstávka je vhodná vtedy, keď správca nemôže aktualizáciu nasadiť okamžite alebo potrebuje najprv preveriť jej vplyv na službu. Samotné vypnutie však chybu neopraví. Trvalou nápravou je aktualizácia PHP, kontrola nastavenia servera a technické overenie webu pred jeho opätovným sprístupnením.
Pre občanov bol hlavným dôsledkom dočasne chýbajúci prístup k informáciám a verejným registrom. Počas odstávky nemohli vyhľadávať zmluvy v CRZ ani používať vypnuté webové stránky. Ministerstvo vnútra obnovilo svoj web ešte 21. októbra a nasledujúci deň už boli dostupné aj stránky ZSSK a CRZ. Úrad vlády však neuviedol úplný zoznam všetkých služieb, ktorých sa preventívne opatrenia týkali.
Zdroje
- Národný bezpečnostný úrad – Kritické zraniteľnosti v PHP: https://www.nbu.gov.sk/kriticke-zranitelnosti-v-php
- PHP – Security advisory: Critical remote code execution vulnerabilities, update now: https://www.php.net/archive/2026.php
- STVR – Úrad vlády z bezpečnostných dôvodov dočasne pozastavil prevádzku viacerých webových stránok a elektronických služieb: https://spravy.stvr.sk/spravy-po-minute/urad-vlady-z-bezpecnostnych-dovodov-docasne-pozastavil-prevadzku-viacerych-webovych-stranok-a-elektronickych-sluzieb/
- Aktuality.sk – ZSSK pre kritické zraniteľnosti PHP dočasne stiahla web, lístky sa predávajú online: https://www.aktuality.sk/clanok/6iUQZ4I/bezpecnostne-riziko-prinutilo-zssk-konat-web-dopravcu-stoji-predaj-listkov-funguje-na-samostatnej-adrese/
- Aktuality.sk – Kybernetické riziko zasiahlo rezort vnútra, štát vypína webové sídlo a sprísňuje bezpečnostné opatrenia: https://www.aktuality.sk/clanok/A5Omfbx/kyberneticke-riziko-zasiahlo-rezort-vnutra-stat-vypina-webove-sidlo-a-sprisnuje-bezpecnostne-opatrenia/
- Centrálny register zmlúv – Zmluvy: https://www.crz.gov.sk/
Marcel Macko
Najviac ma bavia technológie, internet, bizarné správy a udalosti, pri ktorých si človek povie, že toto snáď ani nemôže byť pravda. Sledujem dianie doma aj vo svete a vyberám témy, ktoré podľa mňa stoja za pozornosť. Na Pitchovinách sa ich snažím podať jednoducho, vecne a bez zbytočne nafúknutých titulkov.